目前越来越多的服务器被DDOS流量攻击,尤其近几年的DNS流量攻击呈现快速增长的趋
势,DNS受众较广,存在漏洞,容易遭受到攻击者的利用,关于DNS流量攻击的详情,我们来
大体的分析一下,通过我们SINE安全这几年的安全监控大数据来看清DNS的攻击。一种是DNS
路由劫持攻击,一种是DNS流量放大攻击。

DNS缓存攻击以及劫持路由分析
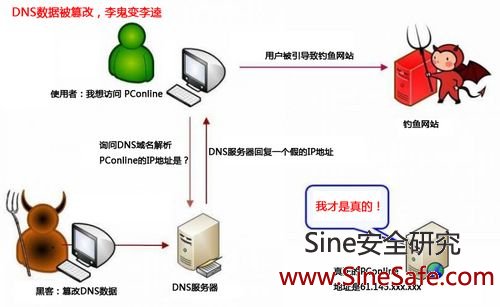
服务器的攻击者会劫持路由进行DNS缓存攻击,当发送一个请求包或者是打开一个网站的时候
就会去找就近的路由,简单来说就是网站劫持,打个比方当一个访问者去请求SINE安全官网的
时候,中专路由如果被劫持,那么就会把一个不是SINE安全的IP,返回给你,这个IP可以是攻
击者恶意构造的,当你不小心访问了,并且输入了用户名以及密码,这些信息都会被攻击者所
掌握。也就是密码信息被劫持了。
就会去找就近的路由,简单来说就是网站劫持,打个比方当一个访问者去请求SINE安全官网的
时候,中专路由如果被劫持,那么就会把一个不是SINE安全的IP,返回给你,这个IP可以是攻
击者恶意构造的,当你不小心访问了,并且输入了用户名以及密码,这些信息都会被攻击者所
掌握。也就是密码信息被劫持了。
那么如何来检测这种DNS路由劫持的攻击呢?
在正常的一些情况下,我们的DNS服务器与我们网站域名的解析IP,都是保持同步的,都会一致
,当你访问一个网站或者其他域名的时候,发现打开的都是一个页面或者是解析到了一个IP上,
基本上就可以断定DNS被劫持了,可以使用域名解析工具来检查问题。
,当你访问一个网站或者其他域名的时候,发现打开的都是一个页面或者是解析到了一个IP上,
基本上就可以断定DNS被劫持了,可以使用域名解析工具来检查问题。
DNS服务器也会有漏洞,一般是在区域传送中发生,目前很多DNS的服务器都被默认的配置成了
当有访问请求的时候,会自动返回一个域名数据库的所有信息,造成了可以任意的执行DNS域传
送的解析操作,攻击使用的大多数是TCP协议进行传输攻击。
当有访问请求的时候,会自动返回一个域名数据库的所有信息,造成了可以任意的执行DNS域传
送的解析操作,攻击使用的大多数是TCP协议进行传输攻击。
DNS流量攻击英文名也称为DNS Amplification Attack,使用的是回复域名请求数据包加大的方
式将请求的流量,进行放大化,明明10G的数据包会放大成100G,数据量越来越大,攻击者的
IP也都是伪造的,并反向给受害IP,导致造成DNS流量放大攻击,查看服务器的CPU是否占用
到百分之80到99之间,看回复的数据包里的recursion数据是否为1,以及ANT参数的合法值,
数据包的大小也可以看出攻击的特征,返回的数据包大于请求数据包。
式将请求的流量,进行放大化,明明10G的数据包会放大成100G,数据量越来越大,攻击者的
IP也都是伪造的,并反向给受害IP,导致造成DNS流量放大攻击,查看服务器的CPU是否占用
到百分之80到99之间,看回复的数据包里的recursion数据是否为1,以及ANT参数的合法值,
数据包的大小也可以看出攻击的特征,返回的数据包大于请求数据包。
DNS流量攻击都是使用的攻击者带宽与网站服务器的带宽的差异进行的,当攻击者带宽以及攻击
数量加大时,就会对服务器造成影响,发送请求查询数据包,正常发送1个请求,就会放大成10
个请求,攻击者的数量越多,流量越大,受攻击的网站以及服务器就承载不了这么大的带宽了。
数量加大时,就会对服务器造成影响,发送请求查询数据包,正常发送1个请求,就会放大成10
个请求,攻击者的数量越多,流量越大,受攻击的网站以及服务器就承载不了这么大的带宽了。
DNS流量攻击如何防护?
网站以及服务器的运营者,使用的带宽都是有限的,一般都是1-50M,之间或者有些到100M,但
是当受到大流量攻击的时候,根本承受不住,服务器继而瘫痪,一般防护的安全策略使用服务器
的硬件防火墙去抗流量攻击,再一个可以使用CDN,隐藏服务器的真实IP,让CDN去分担流量攻
击,如果对流量攻击防护不是太懂的话可以找专业的网站安全公司来处理解决。
是当受到大流量攻击的时候,根本承受不住,服务器继而瘫痪,一般防护的安全策略使用服务器
的硬件防火墙去抗流量攻击,再一个可以使用CDN,隐藏服务器的真实IP,让CDN去分担流量攻
击,如果对流量攻击防护不是太懂的话可以找专业的网站安全公司来处理解决。